Zum Inhalt springen

Azure AI Foundry Sicherheitslücke CVE-2026-108456 erklärt

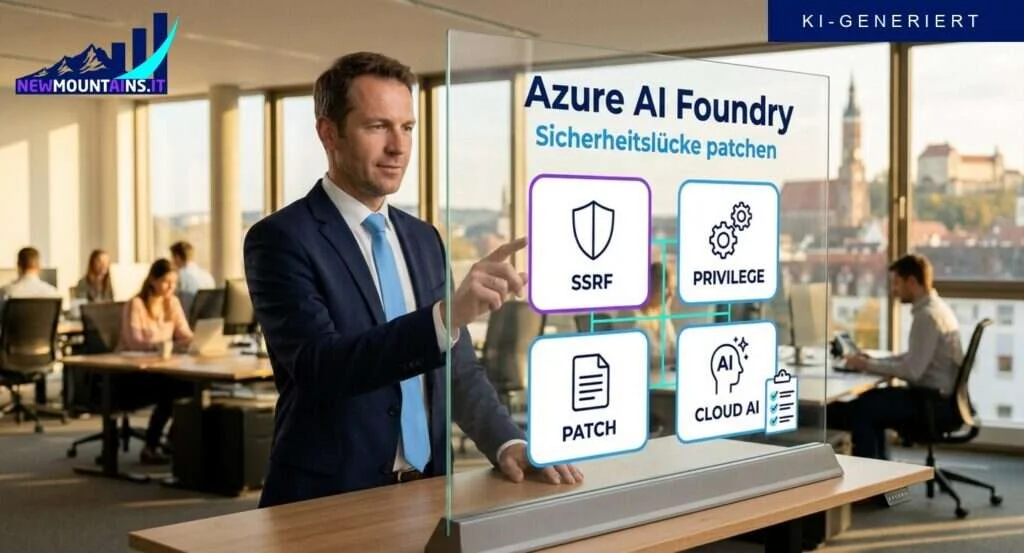
In Azure AI Foundry steckt eine aktive Sicherheitslücke, die Angreifern erlaubt, ihre Rechte im Netzwerk zu erhöhen.

🇩🇪 Made in Germany · 💻 100 % remote · 🔒 DSGVO-konform · 🤝 Fester Ansprechpartner

Inhaltsverzeichnis

In Azure AI Foundry steckt eine aktive Sicherheitslücke, die Angreifern erlaubt, ihre Rechte im Netzwerk zu erhöhen.

Was das konkret bedeutet:

  • CVE-2026-108456 beschreibt eine Server-Side Request Forgery (SSRF)-Schwachstelle in Azure AI Foundry.
  • Ein bereits authentifizierter Angreifer – also jemand mit einem kompromittierten Konto im eigenen Unternehmen – kann damit seine Berechtigungen netzwerkweit ausweiten.
  • Betroffen sind alle Unternehmen, die Azure AI Foundry für KI-Workloads einsetzen.
  • Microsoft hat die Schwachstelle im Security Update Guide dokumentiert; Patches und Mitigationsmaßnahmen sind verfügbar.

Das eigentliche Problem dahinter: Viele KMU setzen Cloud-KI-Dienste produktiv ein, ohne einen geregelten Prozess für Sicherheitsupdates zu haben. Wer nicht aktiv prüft, ob ein Patch verfügbar ist, erfährt es oft erst nach einem Vorfall.

Wir prüfen, ob Azure AI Foundry in Ihrer Umgebung betroffen ist, und begleiten die Umsetzung der empfohlenen Maßnahmen – bevor ein kompromittiertes Konto zum größeren Problem wird.

Kurz erklärt in 30 Sekunden

Was heißt das für Ihr Unternehmen?

Sie möchten wissen, ob Sie betroffen sind und was jetzt zu tun ist? Passend dazu: IT-Sicherheits-Check oder direkt im kostenlosen Erstgespräch (30 Minuten, remote).

Quelle: MSRC Security Update Guide

Stand: · Verantwortlich: Raphael Neuberger, Gründer Newmountains.IT

Beitrag teilen über

Diese Website verwendet Cookies

Wir verwenden Cookies, um Inhalte zu personalisieren, Social-Media-Funktionen bereitzustellen und unseren Datenverkehr zu analysieren. Wir teilen auch Informationen über Ihre Nutzung unserer Website mit unseren Analysepartnern. Sie können Ihre Einstellungen jederzeit ändern. Datenschutzerklärung Cookie-Richtlinie