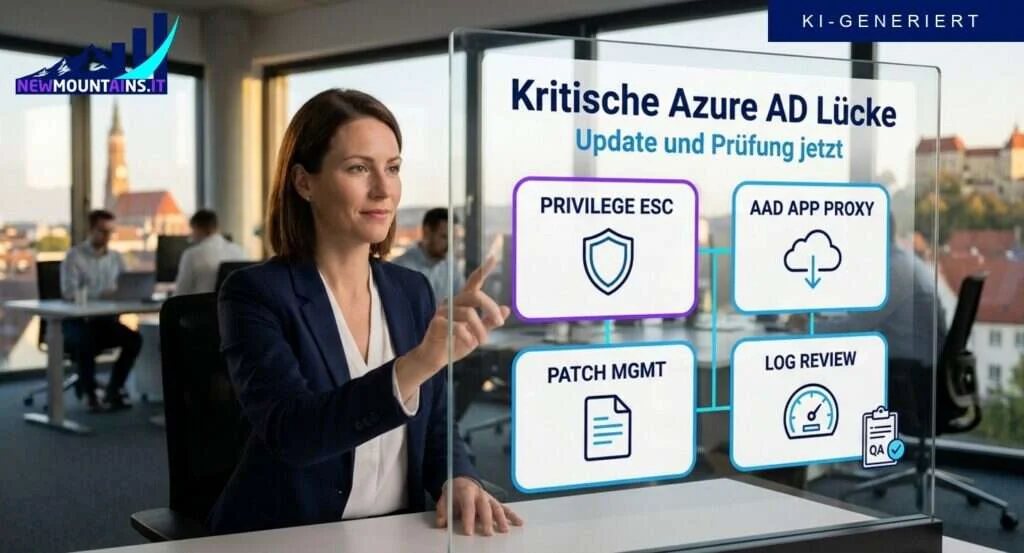
CVE-2026-97785: Eine kritische Lücke im Azure AD Application Proxy erlaubt nicht authentifizierten Angreifern, über das Netzwerk Privilegien zu eskalieren.
Was das konkret bedeutet: – Wer den AAD App Proxy nutzt, um Mitarbeitern sicheren Fernzugriff auf interne Anwendungen zu geben, ist direkt betroffen. – Ein Angreifer braucht keine Zugangsdaten, um sich erhöhte Rechte zu verschaffen. – Ohne das Sicherheitsupdate steht die Tür zum internen Netz offen.
Das eigentliche Problem vieler KMU: Updates werden zwar eingespielt, aber niemand prüft anschließend, ob eine Kompromittierung bereits stattgefunden hat. Log-Auswertung, Anomalieerkennung und ein dokumentiertes Patch-Management fehlen oft vollständig.
Wer den Azure AD Application Proxy einsetzt, sollte jetzt zwei Dinge tun: das Microsoft Security Update einspielen und die Systemlogs auf Anzeichen einer Kompromittierung prüfen. Wir unterstützen dabei.
Was heißt das für Ihr Unternehmen?
Sie möchten wissen, ob Sie betroffen sind und was jetzt zu tun ist? Passend dazu: IT-Sicherheits-Check oder direkt im kostenlosen Erstgespräch (30 Minuten, remote).
Quelle: MSRC Security Update Guide
Stand: · Verantwortlich: Raphael Neuberger, Gründer Newmountains.IT